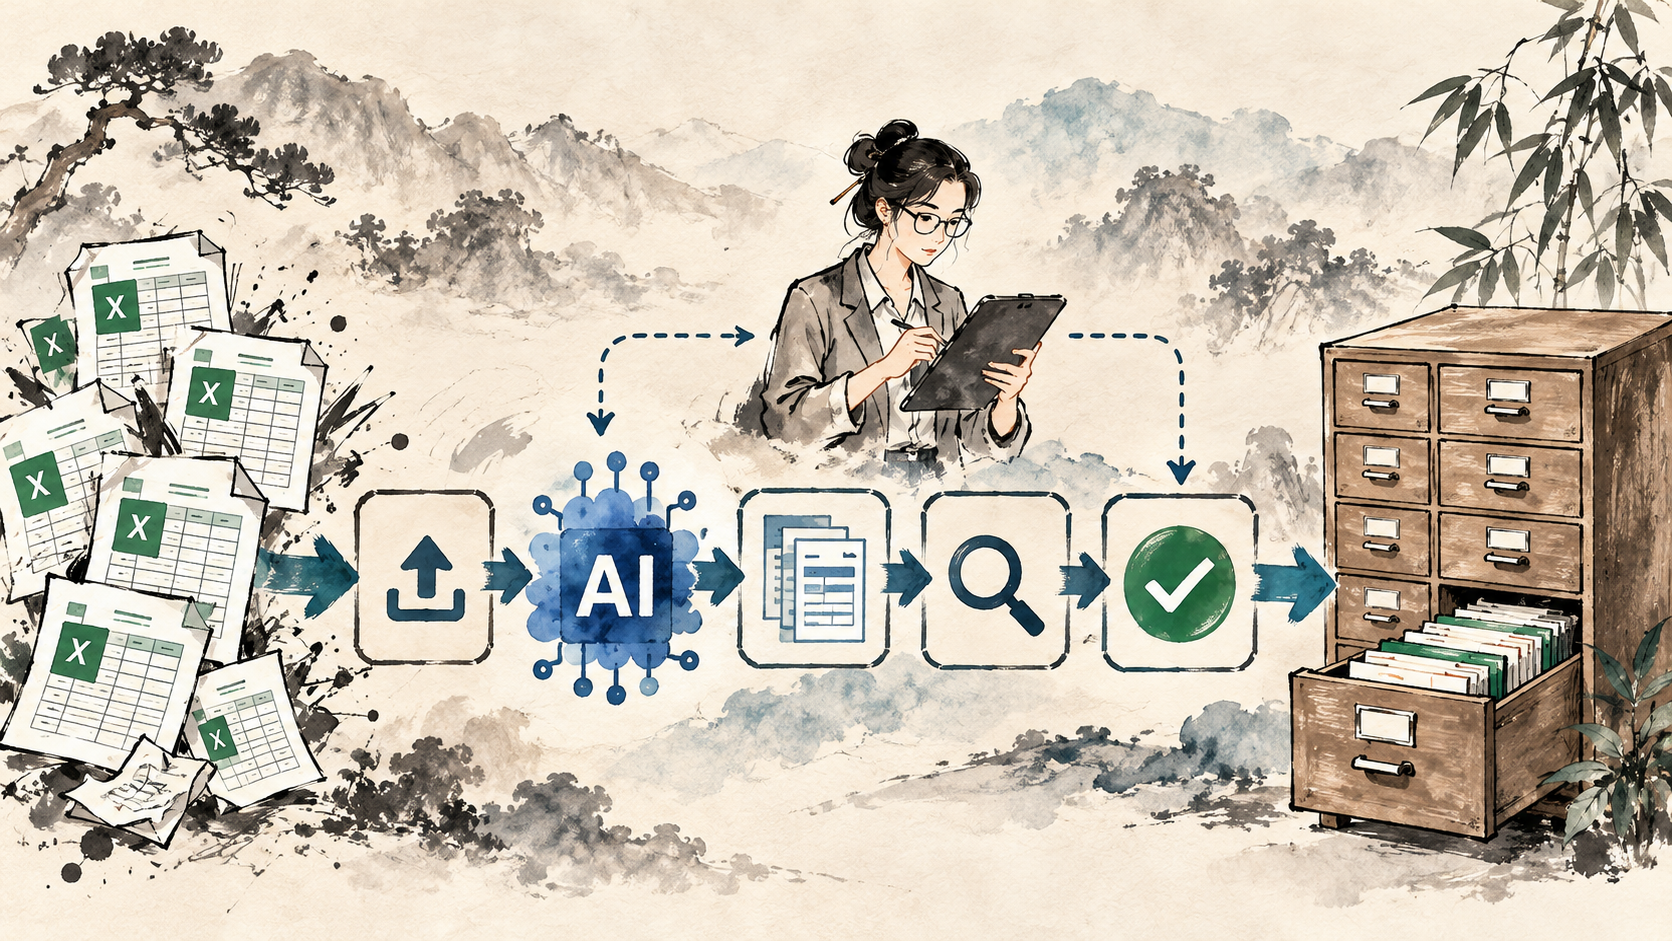
2026年10月20日、Oracleは企業向け製品を対象に1,295件のセキュリティ修正を公開した。その翌日、GMOインターネットは不正アクセスを受けた「お名前.com デスクトップクラウド」の停止を公表した。同じ時期にSo-net、楽天トラベル、JALからも個人情報や予約情報に関する発表が相次いだ。これらを同一の攻撃や原因で結び付ける証拠はない。しかし、基幹ソフトの脆弱性、自社が管理しないクラウド、取引先に預けた顧客情報という三つの領域を同時に管理しなければならない現実が浮かび上がる。[1][3][8][9][10]
Oracleの修正対象は、業務システムの内部に広がっている
Oracleが10月20日に公開したCritical Patch Update(CPU)は、1,295件のセキュリティ修正を含み、重複を除くと1,209件のCVEに対応する。1,295は脆弱性の種類ではなく修正件数である。対象はOracle Database、Fusion Middleware、E-Business Suite、Java SE、MySQLなど、多数の企業向け製品に及ぶ。[1][2]
Fusion Middlewareには206件の修正があり、うち134件は認証なしでネットワーク経由の悪用が可能とOracleは評価する。E-Business Suiteは194件で、同様の条件に該当するものが31件。会計、調達、受発注など企業活動の中核を支えるシステムの基盤が対象になり得る。[1]
例えばE-Business SuiteのWorkflow Notification Mailerに関するCVE-2026-101809は、CVSS v3.1で最高値の10.0。Oracleによる対象バージョンは12.2.3~12.2.15で、HTTP経由かつ認証不要の条件が示されている。ただし、CVSS 10.0という数値だけで全環境がインターネットから直接攻撃可能だと判断してはいけない。実際の公開範囲、構成、バージョンを確かめる必要がある。[1]
稼働が安定している業務アプリでも、下位のデータベースやミドルウェアが古いことはある。修正には動作確認、保守時間の調整、導入ベンダーとの連携が必要になる。OracleはE-Business Suiteについて、個別の一覧に含まれないDatabaseやFusion Middlewareの脆弱性にも注意を促している。製品名だけでなく依存コンポーネントまで確認することが重要だ。[1]
GMOの不正アクセスが示す「委託先の被害」と自社業務のつながり
GMOインターネットは10月19日の顧客からの情報を受けて調査を始め、20日に「お名前.com デスクトップクラウド」の一部サーバー環境で不正なプログラムを確認した。21日午前4時から全プランのサーバー停止を開始した。デスクトップクラウドは遠隔で利用するコンピューター環境で、一部の利用者はFXの自動売買ソフトの運用にも使っていた。[3]
影響の可能性があるサーバーは26,739台と公表されたが、全台への侵入が確認されたという意味ではない。24日までにGMOは顧客情報の社外流出を確認し、意図しない取引が行われたとの申告を受けた。クラウド環境に保存されていた取引口座のログイン情報も、影響が懸念される情報の一つだった。[3][4]
GMOによると、攻撃者とみられる人物から約80億円の要求があった。27日には、会社と顧客の情報だと主張するデータの公開を確認したが、内容の真偽は引き続き調査対象である。同じ相手から顧客端末へのランサムウェア攻撃も予告されていた。攻撃者側の主張を、裏付けなく実際の被害として扱うべきではない。[5]
28日時点で、預かった顧客端末の解析ではランサムウェアの痕跡は見つかっていないとGMOは説明した。ただし調査は継続中であり、全端末の安全確認が完了したわけではない。情報公開に使われたとするドメインの停止も発表した。28日に最大100万米ドルの報奨金制度の受付を開始し、29日時点で270件の情報提供があり、有力な情報を関係機関に提出すると説明した。[6][7]
GMOは利用中の顧客に一律5,000円の見舞金と、条件を満たす不正取引損失への補償方針を示した。ここで企業が考えるべきなのは、修復作業だけではない。サービス停止、調査、顧客対応、請求処理、外部口座の認証情報への影響など、事業に波及するコストである。[4]
So-net、楽天トラベル、JAL──情報漏えいの影響は一様ではない
ソニーネットワークコミュニケーションズは10月27日、So-netの会員データベースへの不正アクセスを公表した。侵入は19日、発覚は23日とされる。So-netとplala(Sコース)に関する最大2,585,481件の会員情報が対象で、氏名や連絡先、IDなどを含む。また、一部のメールサービスでは54,401件のメールアドレスに対応するパスワードも流出し、対象の認証情報が初期化された。[8]
楽天トラベルは26日に二つの事案を公表した。一つは9月10日に発見された楽天トラベルエクスチェンジ運営の海外ホテル予約サイトに関するもので、最大約260万件のログインアカウント情報などが不正アクセスの対象となった。もう一つは10月20日に発見された多言語予約サイトで、最大約86万件のアカウントが範囲に含まれる。両方の数字を単純に合算して被害者数とすることはできない。[9]
JALは10月28日、委託先Amadeusの旅客サービスシステムを通じ、約92,000人の予約情報にアクセスの痕跡があったと発表した。約90,000人は氏名、予約番号、搭乗日、区間などで、約2,000人はメールアドレス、電話番号、旅券番号なども対象となり得る。JALはカード情報やパスワードの流出、運航への影響はないとしている。[10]
三つの事案は発生時期、発見日、データの種類、影響範囲が異なる。共通の攻撃キャンペーンとみなす根拠もない。ただし、漏れたデータの内容と委託先のアクセス権限によって、企業と顧客への影響が大きく変わることは共通の管理課題だ。
日本企業が同時に管理すべき三つのリスク領域
Automizeは今回の事例を三つの領域で捉える。第一はソフトウェアと基盤の安全性だ。導入製品とバージョン、依存関係、外部から到達できる経路を確認する。OracleのCPUはこの領域での具体的な作業を求めている。
第二はクラウド、SaaS、運用委託先などのサプライチェーンだ。業務システムを外部へ移しても、障害による顧客対応や事業の中断まで委託できるわけではない。誰がどの情報にアクセスできるか、事故時の通知義務、停止時の代替手段を決めておく必要がある。
第三はデータ保護と事業継続である。サービスが動いたまま認証情報だけが流出する場合もあれば、流出範囲の調査中に安全確保のため停止する場合もある。流出レコード数だけでなく、認証情報の悪用可能性、復旧時間、顧客への影響で評価するべきだ。
この考え方は、経営者の関与、サプライチェーン、事後の対応と復旧を重視する経済産業省の「サイバーセキュリティ経営ガイドライン Ver 3.0」とも整合する。修正適用の順番はCVSSだけで決めず、公開範囲、事業への影響、暫定的な防御策を合わせて判断する必要がある。[11]
優先すべき対応を実務に落とす
Oracle製品については、10月CPUと自社の資産台帳を照らし合わせ、影響バージョン、公開インターフェース、重要業務への依存、修正担当者を特定する。外部から到達できるシステムや重要データを扱う環境を優先する。即時修正が難しければアクセス制御、ネットワーク分離、監視を強化するが、暫定措置は修正の代替ではない。[1]
委託先に保管されるデータ、管理者アカウント、システム間で共有する認証情報も棚卸しする。可能な範囲で多要素認証を適用し、不要な権限を外す。不正利用が疑われるときにパスワードやトークンを交換する手順、主要な外部サービスが停止したときの業務継続手段も必要だ。
バックアップの存在だけでは復旧できる保証にならない。復旧時間を実測し、IT、業務部門、ベンダー、顧客窓口の連絡・判断を訓練する。個人情報が関係する事案では証拠の保全、法令に基づく通知要否の評価、確認できた範囲に限定した対外説明を組み込む。
経営層向けの報告では、重大なリスクを持つシステム、停止時の事業影響、対応責任者、期限、残るリスクの引受責任を短く示すことが重要だ。
セキュリティを「パッチを当てる日」だけの仕事にしない
Oracleの更新は基幹ソフトを安全に維持する難しさを示す。GMOの事例は委託先の侵害が業務停止、認証情報の危険、顧客への補償対応につながり得ることを示した。So-net、楽天トラベル、JALの事例は、顧客データが複数の基盤や委託先に分散している現実を映し出す。
あらゆる攻撃を事前に防ぐことはできない。それでも、依存関係を把握し、侵害時の影響範囲を抑え、復旧手順を検証することで被害を減らせる。日本企業に求められるのは、サイバーセキュリティをIT部門だけの保守作業ではなく、技術投資、業務運営、委託先選定を含む経営判断に組み込むことだ。
参考文献・出典
- [1]Oracle Critical Patch Update Advisory — October 2026 Oracle · 2026-10-20
- [2]October 2026 Critical Patch Update Addresses 1,209 CVEs Tenable · 2026-10-20
- [3]Unauthorized access to Onamae.com Desktop Cloud (initial follow-up) GMO Internet · 2026-10-23
- [4]Customer support and compensation following unauthorized access GMO Internet · 2026-10-24
- [5]Response to the publication of information by attackers GMO Internet · 2026-10-27
- [6]GMO Internet incident updates, October 28 GMO Internet · 2026-10-28
- [7]GMO Internet incident updates, October 29 GMO Internet · 2026-10-29
- [8]So-net member database unauthorized access Sony Network Communications · 2026-10-27
- [9]Rakuten Travel security incidents Rakuten Travel · 2026-10-26
- [10]Unauthorized access to Amadeus Passenger Service System Japan Airlines · 2026-10-28
- [11]Cybersecurity Management Guidelines v3.0 METI · 2023-03-24