デジタル庁は2026年10月20日、ガバメントAI「源内(げんない)」でAIエージェントを作成・実行する環境を提供すると発表した。対象は約18万人の政府職員。あわせて、ガバナンス・セキュリティ・セーフティに関する「源内基準」を公表した。注目すべきは利用規模だけではない。AIに業務の実行を任せる領域を広げながら、人間が判断と責任を維持するための仕組みを同時に整えている点だ。[1]
質問に答えるAIから、仕事を進めるAIへ
源内は今回初めて登場したサービスではない。デジタル庁は2026年度、全府省庁の職員約18万人を対象とする大規模実証を計画してきた。利用状況や課題を検証し、2027年度以降の本格導入につなげる構想である。この人数は利用環境の展開対象を示しており、全員がすでにエージェントを日常利用しているという意味ではない。[2][3]
今回発表したのは二つの環境だ。「エージェントチャット」は比較的手軽にエージェントを作成・実行でき、10月20日から各府省庁へ順次導入する。「源内工房」は高度なエージェントを構築するための環境で、同年12月頃の導入を目指す。後者は現時点では計画段階にある。[1]
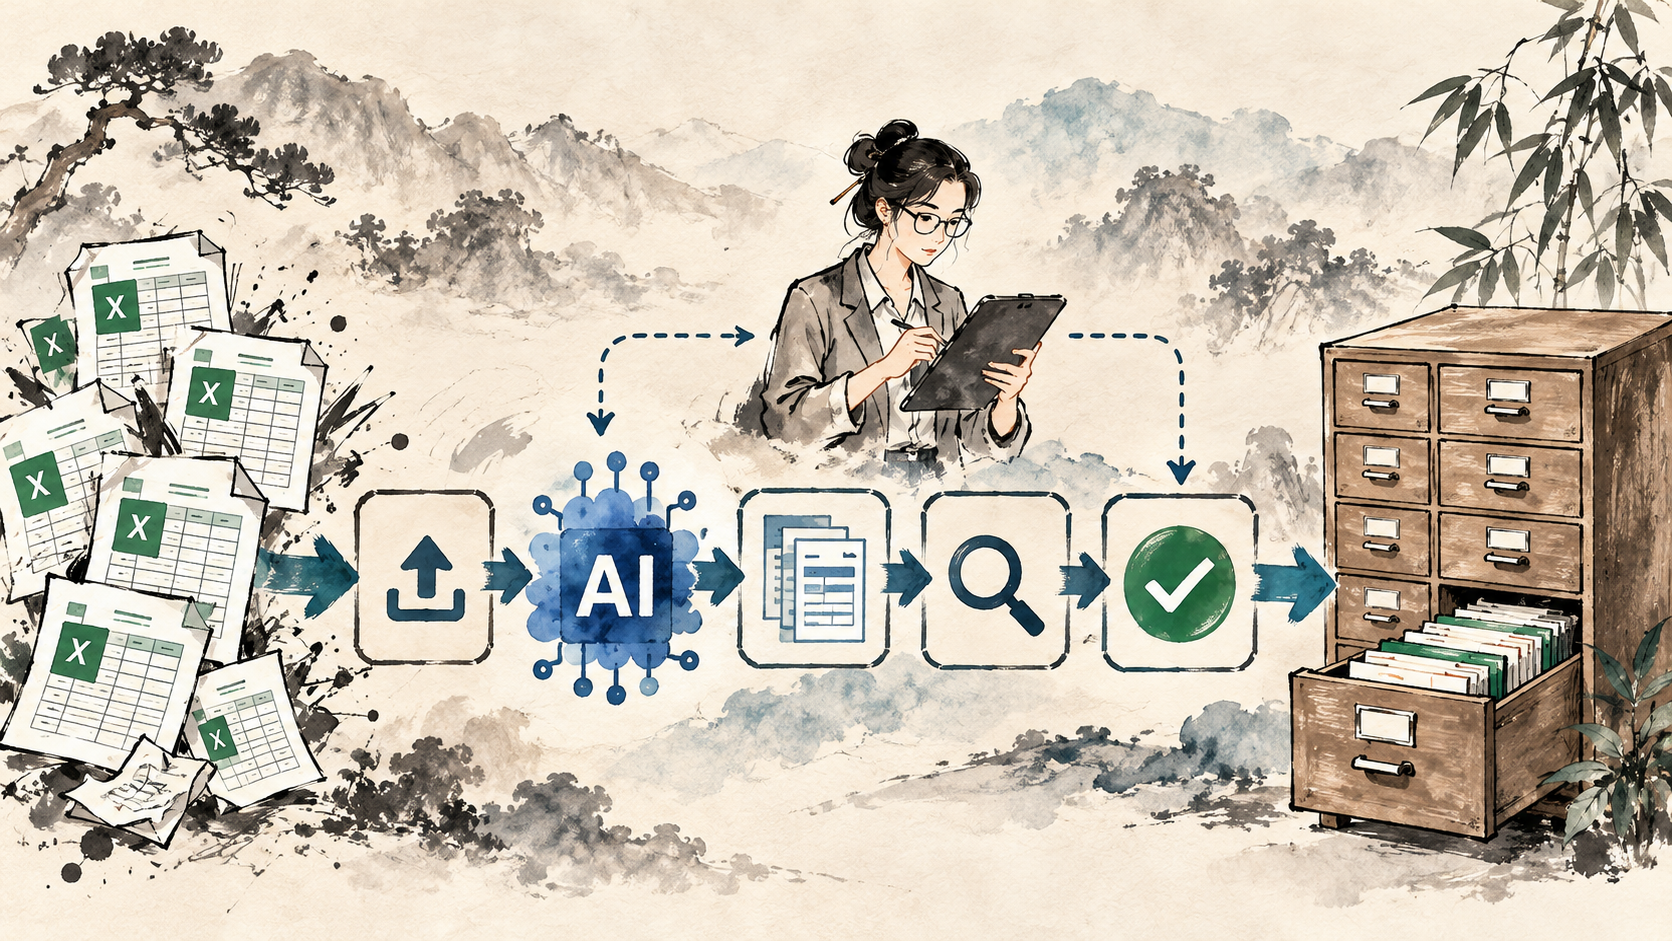
従来のチャット型AIが文章や調査結果を提示するのに対し、ツールに接続されたエージェントは資料の検索、ファイル処理、結果の整理などを複数の工程にわたって実行できる。その分、回答精度だけでなく、実行権限と結果確認の設計が不可欠になる。
利用者・管理者・開発者の責任を分ける
源内基準は「利用者」「管理者」「開発者」の立場ごとに責務と遵守事項を整理している。職員は出力の限界を理解し結果を確認する。管理者は利用範囲や権限、インシデントへの対応を設計する。開発・運用側は安全対策、評価と監視を担う。策定にはAIセーフティ・インスティテュート(AISI)が協力した。[1]
企業でも同じ問題が生じる。エージェントが誤った操作をした場合、依頼者、情報システム部門、開発ベンダーのどこまでが責任を持つのか。業務を自動化する前に、権限を付与する主体、承認を行う人、異常を発見したときの対応者を明確にしなければならない。
プロンプトだけでなく技術的に権限を制御する
『機密情報を送らない』『元データを変更しない』という指示は必要だが、それだけではシステム上の制約にならない。源内基準が重要視するのは、安全性と統制を確保しながら職員が主体的に利用できる環境だ。エージェントに与えるツールや権限は、業務の必要性に応じて制限すべきである。[1]
住民への回答を例に取れば、AIが資料を整理し候補を提示しても、法令との整合性や個別事情を確認し、正式な回答を決めるのは担当職員だ。AIが自動的に行政処分を判断したり、申請を承認したりする仕組みが今回すでに実用化されたという話ではない。
企業に置き換えると、文書の閲覧、下書き作成、メール送信、顧客情報の変更、支払いの承認はそれぞれ別の権限として扱う必要がある。業務を支援するからといって、担当者の権限を丸ごとエージェントへ渡す理由にはならない。
データと実行環境も評価の対象に
AIエージェントのリスクはモデル単体では決まらない。どのデータを読み、どのAPIやツールを操作し、処理履歴をどのように残すかによって変わる。源内基準がガバナンスとセキュリティを同時に取り上げているのは、このためでもある。[1]
社内文書、個人情報、顧客の注文履歴を使う場合、保存先や外部への転送条件、閲覧権限、承認の境界を整理する必要がある。成果物の品質だけを評価するのではなく、入力から実行、確認までの全体を管理することが重要になる。
企業は小さな業務から始め、実績で判断する
中小企業が政府共通基盤と同じ規模のシステムを構築する必要はない。まずは定例報告の作成、問い合わせの分類、社内資料の準備などから始め、エージェントが自律実行できる部分と人の承認が必要な部分を明確にする。後から監査できるログも最初から設計しておきたい。
導入効果は利用者数や作成したエージェント数だけでは測れない。短縮した作業時間、修正に要した工数、誤りの発生頻度、例外処理の回数を合わせて評価することが欠かせない。
普及を支えるのは権限と責任の設計
デジタル庁はエージェントチャットと源内工房を「源内OSS Ver.2.0」として2027年2月頃に公開する予定だ。地方自治体や民間企業にも利用・改変・再配布できる形を目指すが、2026年10月時点ですべての機能が公開済みという意味ではない。[1]
源内の取り組みは、AIの利用範囲を広げることと統制を強化することが対立しないと示している。重要なのは最も多くの操作をAIに任せることではなく、誰が仕事を依頼し、AIに何を許可し、どこで人が判断するかを明確にした運用を構築することだ。
参考文献・出典
- [1]ガバメントAI 源内でのAIエージェント利用環境提供と「源内基準」の公表 デジタル庁 / Digital Agency · 2026-10-20
- [2]ガバメントAI「源内」:計画・導入状況 デジタル庁 / Digital Agency · 2026-10-20
- [3]Launch of Large-Scale Pilot Project of Government AI GENNAI Digital Agency · 2026-03-06