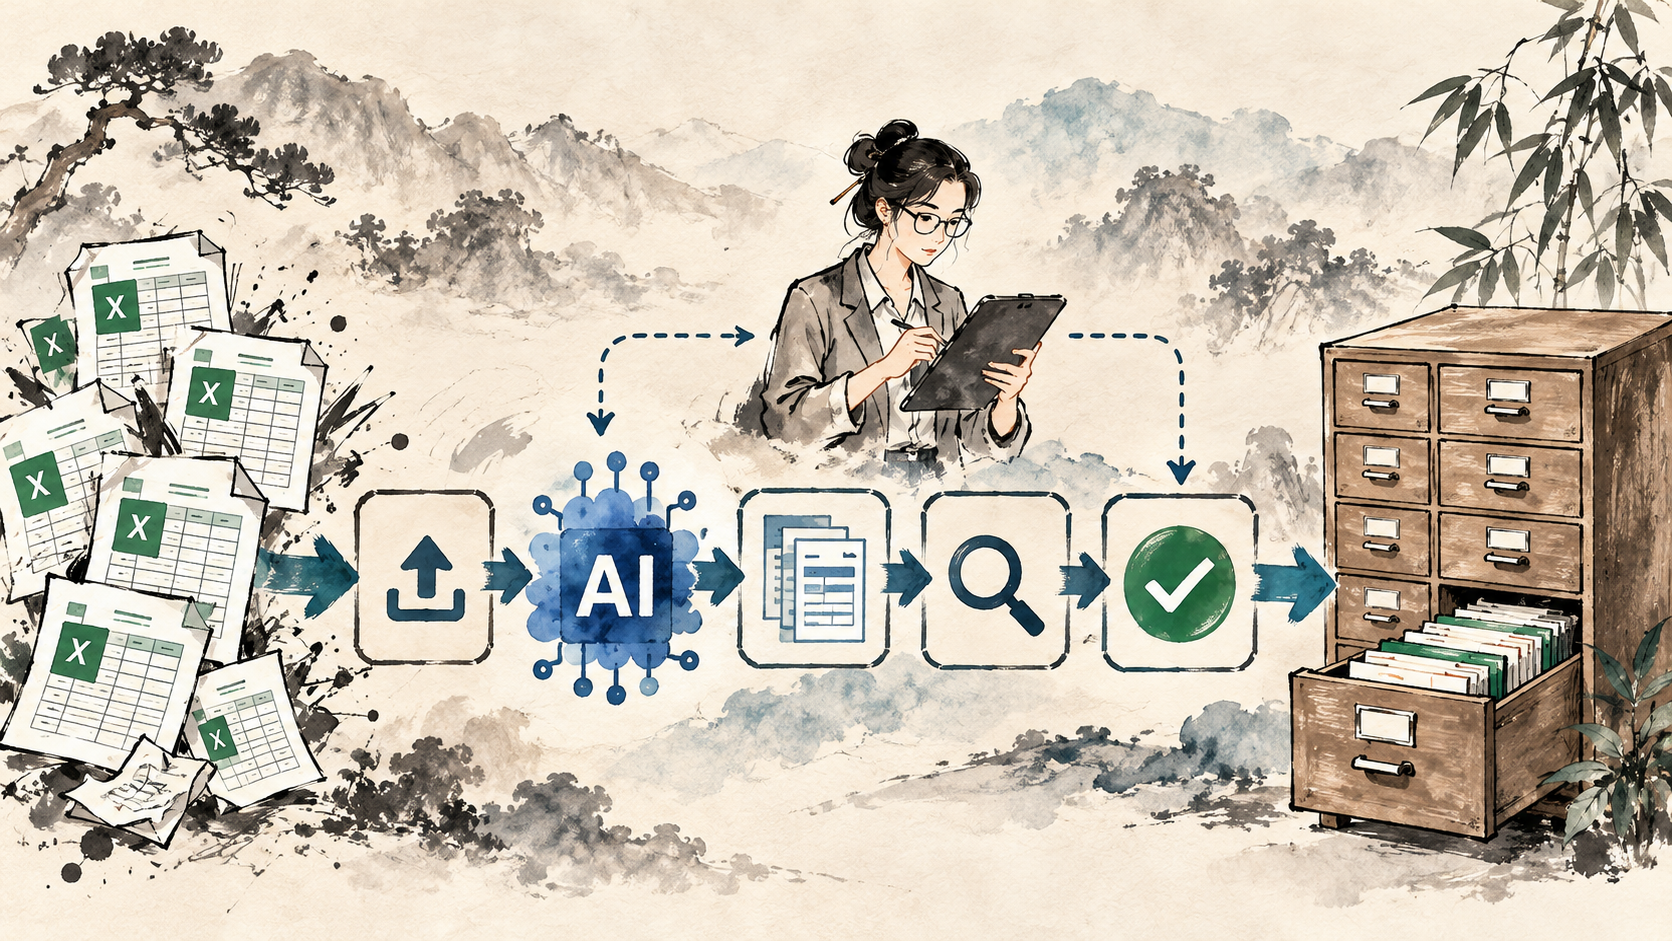
パナソニック オペレーショナルエクセレンスは2026年10月23日、従業員・元従業員とその家族など約33.4万人に関係する個人情報が、利用を禁止している社外の生成AIサービスにアップロードされていたと公表した。人事情報システムの導入プロジェクト中に発生したもので、外部からのサイバー攻撃ではなく、社内ルールに反する操作だったという。公表時点で情報の公開や不正利用による具体的な被害は確認されていない。問題は「使用禁止」という規定が存在しても、データの外部送信を必ずしも防げないことだ。[1][2]
人事システム導入で約33.4万人分の情報が対象に
パナソニック オペレーショナルエクセレンスとパナソニック デジタルが進めていた人事情報システムの導入で、国内グループ会社が共通利用する人事システムの登録情報の一部が社外のAIサービスにアップロードされた。対象は2026年4月時点の登録情報だ。[1]
内訳は現従業員約7.5万人、元従業員約17.8万人、現従業員の家族約5.5万人、元従業員の家族約2.6万人。従業員・元従業員については社員番号、住所、電話番号、メールアドレスが含まれる一方、氏名は含まれていない。緊急連絡先として登録された家族には氏名も含まれていた。氏名がなくても、社員番号や連絡先を別の情報と照合すれば個人を識別できる場合がある。[1]
同社は9月29日に個人情報保護委員会(PPC)へ報告し、10月23日に公表した。サービス名、正確なアップロード日、担当者がAIで何をしようとしたのかは明らかにされていない。したがって動機を推測したり、同社の対策全体を断定的に評価したりすることはできない。[1]
「禁止」と「技術的に防げる」は別の話
生成AIの利用可能ツールを指定し、機密情報の入力を禁止し、研修を行う企業は多い。こうしたルールは重要だが、行為を禁止することと、その行為をシステムが防止・検知できることは同じではない。
人事システムからファイルを出力でき、ブラウザーから社外AIへアップロードできるなら、順守は個人の判断にも依存する。今回、対象サービスは禁止されていたにもかかわらずアップロードが行われた。ただし、公表資料からパナソニックが導入していた技術的管理策の全容までは分からない。[1]
ポリシーは許可範囲を示す。アクセス権限、ファイル送信の制御、ログや監視は、そのルールを実際の運用で支える。機密情報の送信を検知・抑止するDLP(Data Loss Prevention)も選択肢だが、データの分類や検知範囲、設定次第で効果は変わり、万能ではない。正当な業務を進めるための承認済みの手段を用意することも欠かせない。
AI開発でなくても生成AIのリスクは生まれる
注目すべきは、今回の対象がAIモデル開発ではなく、人事情報システム導入案件だった点だ。DXの現場ではデータ移行、テスト、結果の照合、障害対応が日常的に発生する。生成AIがファイル構造の確認などを助けることもあるが、担当者が今回何を目的としていたかは公表されていない。
より広い問題は、AI専任チームの外にもある。人事、経理、CRM、ECなどの情報は、元のシステムがAIを使っていなくても、作業の過程で外部サービスへ移る可能性がある。今回の対象には元従業員や緊急連絡先として登録された家族も含まれた。退職後の情報や事務手続きで収集したデータも保護が必要だ。[1]
PMや業務部門は、プロジェクト開始時に本番データの利用目的、出力権限、外部サービスへの持ち込み条件、テストデータの代替可能性を確認したい。AIのガバナンスは、情報セキュリティ部門だけでなく、プロジェクト設計とデータ管理の課題でもある。
AIの学習に使われないことと、保存されないことは違う
発覚後、担当者はAIサービスの会話履歴と業務用端末の関連データを削除した。パナソニックがサービス提供事業者へ確認したところ、アップロード情報をAI学習に使う機能は無効化され、他の利用者への回答生成にも利用されないとの説明があった。[1]
一方、利用者が削除したデータでも、セキュリティと法令順守のため30日間は保存され、限られた権限で管理されるという。事業者は今回の情報の保存期間が10月25日で終了すると説明した。ただし、これは公表時に示された事業者の説明であり、25日時点ですべての複製が完全削除されたと第三者が確認したものではない。[1]
「学習に利用しない」「ユーザー画面から削除した」「提供事業者が保持していない」は別々の状態だ。企業は学習設定だけでなく、保存期間、処理場所、アクセス権限、削除条件や契約上の責任を確認する必要がある。個人情報保護委員会は2023年6月から、生成AIサービスへの個人情報入力と事業者側の利用目的について注意喚起している。これは一般的な注意喚起であり、今回のパナソニックの法令違反を認定したものではない。[3]
企業が実務で整えたい管理策
大規模な監視システムの導入から始める必要はない。まず現場が使っているAIツールを把握し、承認済み、条件付きで許可、使用禁止の区分を整理する。業務上必要な作業を管理外のツールに頼らず進められる代替手段も用意したい。
次に情報を公開、社内限定、営業秘密、個人情報などに分類し、AIに入力できる範囲を明確にする。テストや分析では、本番の人事情報をそのまま使わず、合成データや適切に識別要素を除いたデータを使用できるか検討する。また人事・会計・顧客管理システムでは、閲覧権限と大量エクスポート権限を分けることが重要だ。
リスクに応じてDLP、端末・アプリ管理、アクセスログ、アラートを組み合わせる。その際は従業員のプライバシーや労務上のルールにも配慮する。PMは開発、テスト、移行のデータ取扱条件を初期段階で合意し、社外AIの利用時は事業者のデータ取扱条件を審査する。万一のときの調査、事業者への連絡、報告要否の判断も準備する。こうしたリスクに応じた管理は「AI事業者ガイドライン」第1.2版の考え方に沿う。[4]
中小企業でも、短く明確なルール、承認済みの法人向けAIアカウント、入力データの制限、責任者の明確化から始められる。高度な技術対策はデータの機微性と事業規模に応じて段階的に整えればよい。
AIポリシーを運用で確かめられるルールに
パナソニックは10月23日時点で、情報の公開や不正利用による具体的な被害は確認していないと説明し、情報管理やAI利用に関する規定の見直しと教育強化を進めるとした。公表情報だけでは既存対策の全容や、特定の技術で完全に防止できたかどうかまでは判断できない。[1]
それでも明らかな点はある。使用禁止リストに載せることだけでは、データがそのサービスへ送信されないとは限らない。
生成AIが日常業務に広がるほど、データ保護の境界は社内システムだけでなく、従業員が情報処理に使う社外サービスへ広がる。重要なのはAIを一律に禁止するか許可するかではない。安全な利用条件を定め、実効性のある管理策を設け、例外を発見し、日々の業務でルールが機能しているか検証できることだ。
参考文献・出典
- [1]個人情報を社外の生成AIサービスにアップロードした事案について Panasonic Group · 2026-10-23
- [2]パナソニック、約33.4万人分の個人情報を利用禁止の生成AIにアップロード ITmedia NEWS · 2026-10-23
- [3]生成AIサービスの利用に関する注意喚起等について Personal Information Protection Commission (PPC) · 2023-06-02
- [4]AI事業者ガイドライン 第1.2版 Ministry of Economy, Trade and Industry (METI) · 2026-03-31