Ngày 20/10, PHP Security Team cảnh báo hai lỗ hổng bảo mật mức Critical, với bản vá khẩn cấp dự kiến phát hành lúc 21:00 (GMT+7) ngày 21/10/2026. Do PHP được sử dụng trong nhiều website công ty, blog WordPress và cửa hàng WooCommerce, các đơn vị vận hành những hệ thống này cần sớm kiểm tra phiên bản đang chạy, xác định người phụ trách và chuẩn bị cập nhật ngay khi bản sửa phù hợp được phát hành.
1. Những website nào cần chú ý?
PHP là ngôn ngữ lập trình chạy trên máy chủ (server-side), được sử dụng rộng rãi để xây dựng và vận hành ứng dụng web. Công nghệ này có thể xử lý đăng nhập, biểu mẫu liên hệ, quản lý nội dung và đơn hàng.
Các nền tảng phổ biến sử dụng PHP gồm WordPress (blog và website doanh nghiệp), WooCommerce (cửa hàng trực tuyến trên WordPress), Drupal, Magento/Adobe Commerce, cùng những website phát triển riêng như cổng khách hàng, hệ thống đặt lịch và trang quản trị.
Tuy nhiên, không phải mọi website đều dùng PHP, và sử dụng PHP không có nghĩa chắc chắn bị ảnh hưởng. Phạm vi cần xử lý phụ thuộc phiên bản và điều kiện kỹ thuật trong thông báo chính thức. Với dịch vụ SaaS (Software as a Service — phần mềm do nhà cung cấp vận hành) như Shopify, việc bảo trì hạ tầng nền tảng thường thuộc trách nhiệm của nhà cung cấp. Với WordPress tự cài trên hosting hoặc website phát triển riêng, cần xác nhận ai phụ trách cập nhật.
2. Hai lỗ hổng PHP nghiêm trọng đến mức nào?
Theo PHP Security Team, cả hai lỗ hổng đều được đánh giá 9,2/10 theo CVSS v4.0, thuộc mức Critical [1]. CVSS (Common Vulnerability Scoring System) là hệ thống chấm điểm mức độ nghiêm trọng của lỗ hổng, hỗ trợ xác định thứ tự ưu tiên xử lý.
CERT-EU nêu hai mã CVE-2026-109618 và CVE-2026-109619, có thể dẫn tới Remote Code Execution (RCE) — thực thi mã từ xa [2]. RCE có thể cho phép kẻ tấn công chạy mã trái phép trên máy chủ nếu đáp ứng điều kiện khai thác.
Ở thời điểm cảnh báo trước phát hành, PHP chưa công bố đầy đủ cơ chế khai thác, các phiên bản bị ảnh hưởng và phiên bản sửa lỗi. Những thông tin này cần đối chiếu khi bản sửa chính thức xuất hiện. Cơ quan IPA Nhật Bản cũng khuyến nghị các tổ chức sử dụng PHP chuẩn bị cập nhật sớm [3].
3. RCE có thể ảnh hưởng gì đến doanh nghiệp?
Máy chủ website thường xử lý tài khoản, thông tin khách hàng, đơn hàng, nội dung và kết nối với các hệ thống khác. Nếu khai thác RCE thành công, hệ quả phụ thuộc vào cấu hình và quyền hạn của tiến trình bị ảnh hưởng.
Ba nhóm rủi ro chính gồm truy cập trái phép dữ liệu hoặc cấu hình; thay đổi nội dung và dữ liệu vượt thẩm quyền; và gián đoạn dịch vụ trực tuyến. Một cửa hàng không nhận được đơn hàng có thể mất doanh thu, trong khi lỗi biểu mẫu liên hệ trên website công ty có thể khiến doanh nghiệp bỏ lỡ khách hàng.
Cảnh báo liên quan đến PHP runtime — môi trường thực thi PHP trên máy chủ. Vì vậy, cập nhật WordPress, giao diện hay plugin không nhất thiết cập nhật được PHP ở tầng hosting.
4. Chủ website cần làm gì trước khi phát hành bản vá?
Nếu website do bên ngoài phát triển hoặc bảo trì, người quản lý cần làm việc với đội IT, đơn vị phát triển hoặc nhà cung cấp hosting để thống nhất trách nhiệm.
Cần làm rõ ba nội dung: (1) Website đang chạy phiên bản PHP nào trên production — hệ thống thực tế đang phục vụ khách hàng? (2) Ai theo dõi thông báo, kiểm tra phạm vi ảnh hưởng và có quyền triển khai bản vá, vào thời điểm nào? (3) Sau khi cập nhật, ai xác nhận các chức năng như đăng nhập, biểu mẫu, đặt hàng, thanh toán và kết nối dữ liệu hoạt động ổn định?
Với các hệ thống giao dịch, thanh toán hoặc xử lý dữ liệu khách hàng, nên ưu tiên nguồn lực xử lý. Xác nhận hoàn tất cần bao gồm bản vá đã áp dụng và kết quả kiểm thử, không chỉ thông báo rằng việc cập nhật đã bắt đầu.
5. Checklist dành cho đội IT và nhà cung cấp hosting
Đội vận hành có thể chuẩn bị trước các đầu việc để rút ngắn thời gian xử lý khi bản sửa chính thức được phát hành.
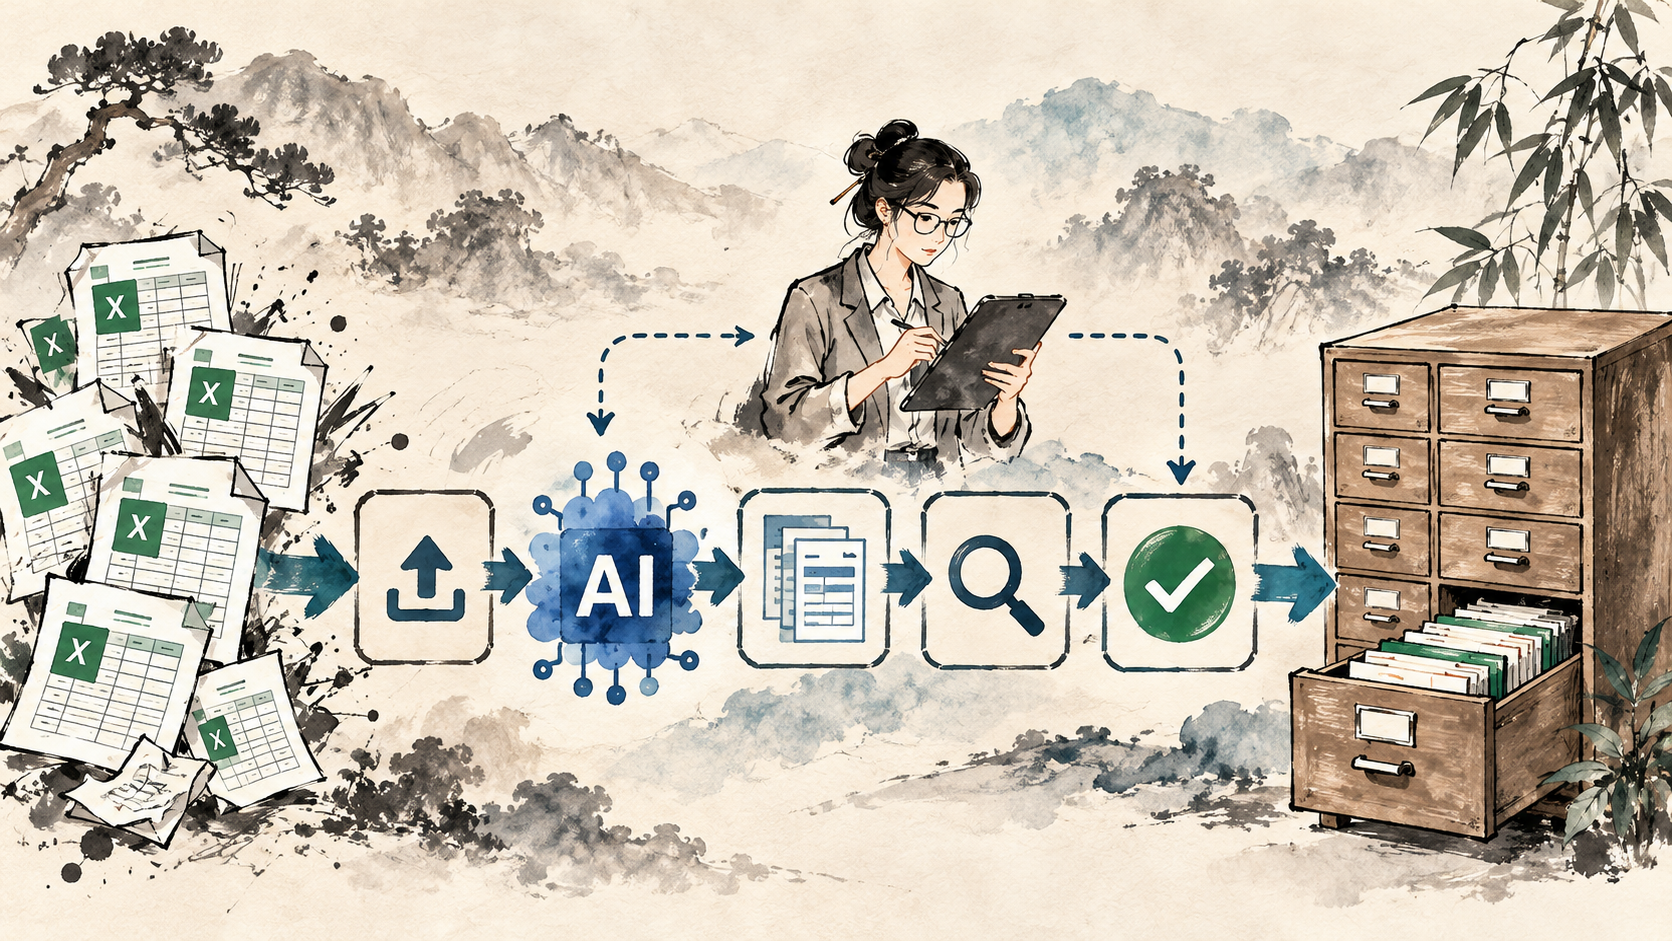
- Kiểm kê môi trường PHP: xác định website, API (giao diện kết nối giữa các hệ thống), PHP-FPM, máy chủ và container; kiểm tra phiên bản thực sự phục vụ lưu lượng web.
- Chuẩn bị backup và rollback: sao lưu dữ liệu, cấu hình; xây dựng phương án khôi phục nếu bản cập nhật gây lỗi.
- Xác định kênh phân phối bản vá: PHP chính thức, hệ điều hành, Docker image hoặc hosting. Bản sửa backport (đưa bản vá vào phiên bản đang được duy trì) có thể không thay đổi số phiên bản PHP upstream.
- Kiểm thử sau cập nhật: smoke test là bước kiểm tra nhanh đăng nhập, biểu mẫu, giỏ hàng, thanh toán và tích hợp quan trọng.
- Giám sát sau triển khai: theo dõi nhật ký truy cập, nhật ký lỗi và các dấu hiệu bất thường.
6. Nếu chưa thể áp dụng bản vá ngay?
Nếu chưa có bản sửa phù hợp hoặc cần thêm thời gian triển khai, doanh nghiệp cần đánh giá mức rủi ro và biện pháp giảm thiểu tạm thời. CERT-EU khuyến nghị cân nhắc cô lập ứng dụng truy cập từ Internet khi chưa thể cập nhật, tùy yêu cầu vận hành [2].
Đội kỹ thuật có thể hạn chế quyền truy cập không cần thiết, tăng cường giám sát nhật ký và sử dụng WAF (Web Application Firewall — tường lửa ứng dụng web) để lọc lưu lượng có dấu hiệu nguy hiểm. Trong trường hợp cần thiết, có thể tạm hạn chế một số chức năng sau khi đánh giá tác động kinh doanh.
Đây là các biện pháp bổ sung, không thay thế bản vá. Với phiên bản PHP hết vòng đời hỗ trợ, cần xác minh chính sách của nhà cung cấp hoặc lên kế hoạch nâng cấp sang nhánh còn được duy trì.
7. Bảo mật website là một phần của quản trị vận hành
Website doanh nghiệp có thể do một đơn vị xây dựng và một đơn vị khác vận hành. Khi trách nhiệm bảo trì không rõ ràng, bản cập nhật bảo mật có thể bị chậm trễ dù đã có cảnh báo.
Doanh nghiệp cần có quy trình xác định hệ thống bị ảnh hưởng, phân công người chịu trách nhiệm, triển khai bản sửa và kiểm tra kết quả. Với cảnh báo PHP lần này, ưu tiên là chuẩn bị cập nhật ngay khi có bản sửa phù hợp, đồng thời bảo đảm những chức năng kinh doanh thiết yếu tiếp tục hoạt động ổn định.
Bảo trì hiệu quả không chỉ khắc phục sự cố đã xảy ra, mà còn giúp chủ động ứng phó trước những nguy cơ bảo mật mới.
Nguồn tham khảo
- [1]Upcoming Critical PHP Security Release PHP Security Team · 2026-10-20
- [2]Critical Vulnerabilities in PHP — Advisory 2026-018 CERT-EU · 2026-10-21
- [3]〖事前準備のお願い〗PHPのセキュリティリリース公開予定について IPA (Japan) · 2026-10-21
- [4]WordPress Requirements WordPress.org · truy cập 2026-10-21