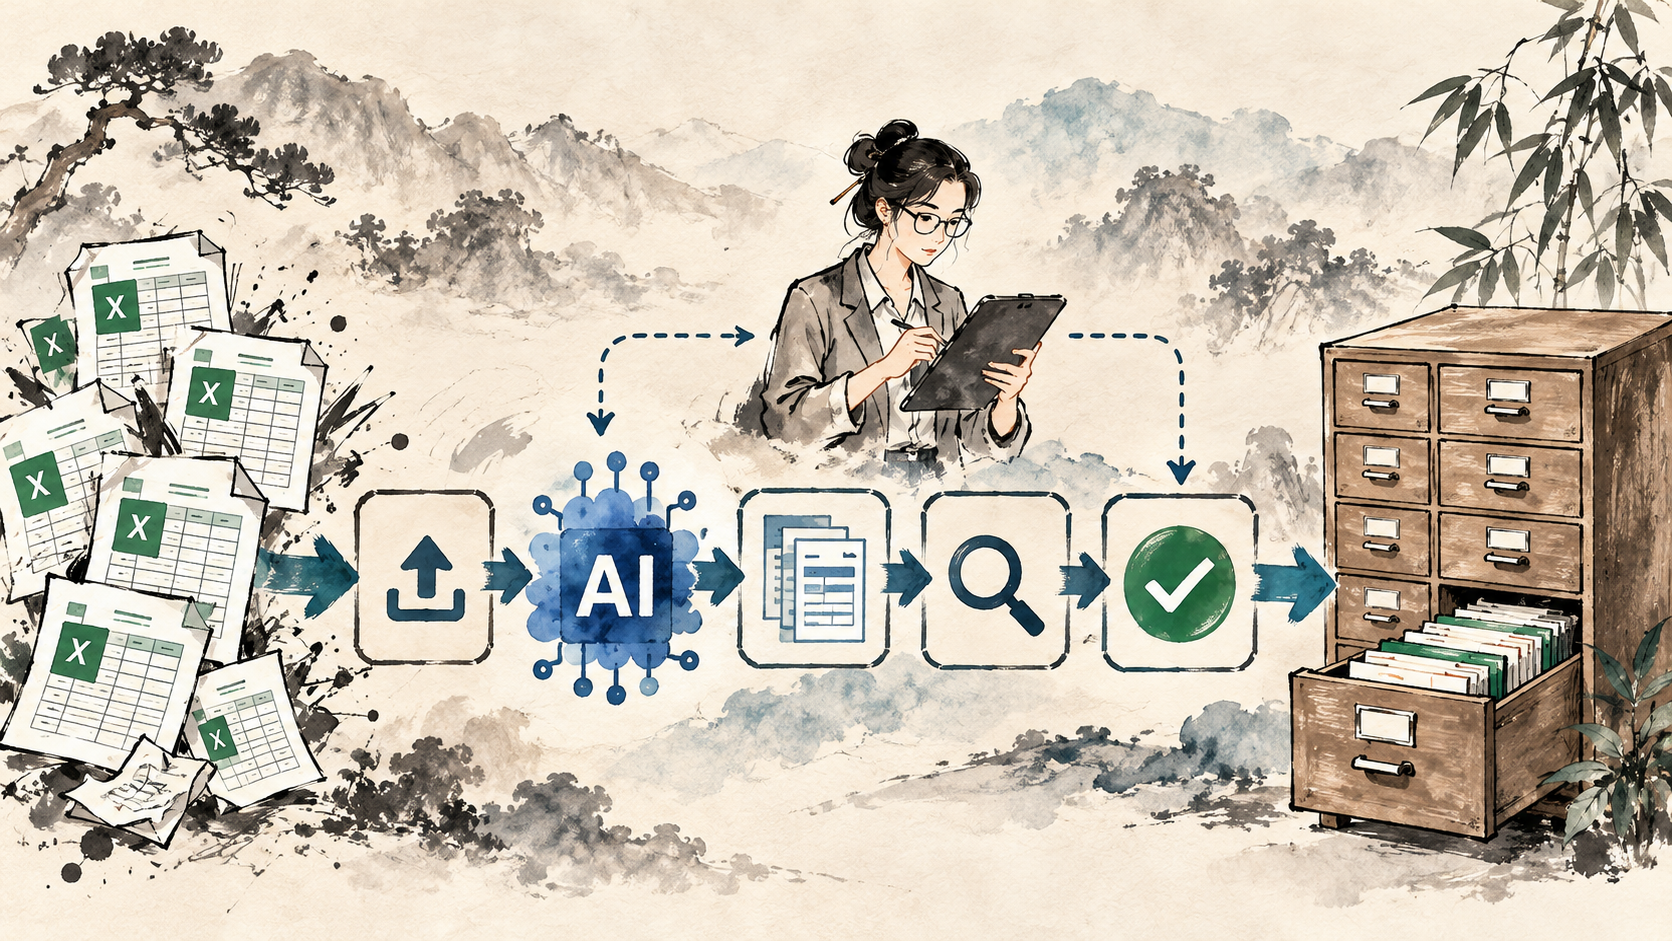
Ngày 23/10/2026, Panasonic Operational Excellence, một công ty thuộc tập đoàn Panasonic, công bố sự cố liên quan đến dữ liệu cá nhân của khoảng 334.000 nhân viên, cựu nhân viên và người thân. Trong quá trình triển khai hệ thống thông tin nhân sự, một thành viên dự án đã tải dữ liệu lên dịch vụ AI tạo sinh bên ngoài mà công ty cấm sử dụng. Theo thông báo chính thức, đây không phải cuộc tấn công từ bên ngoài mà là hành vi vi phạm quy định nội bộ. Panasonic cho biết chưa phát hiện dữ liệu bị công khai hoặc thiệt hại cụ thể do sử dụng trái phép. Sự việc đặt ra vấn đề đáng chú ý: quy định cấm chưa đủ bảo đảm dữ liệu không rời khỏi doanh nghiệp nếu thiếu cơ chế vận hành và kỹ thuật phù hợp. [1][2]
334.000 người bị ảnh hưởng từ một dự án hệ thống nhân sự
Theo Panasonic, sự cố xảy ra trong dự án triển khai hệ thống thông tin nhân sự do Panasonic Operational Excellence phối hợp với Panasonic Digital thực hiện. Dữ liệu được tải lên dịch vụ AI là một phần thông tin đã đăng ký trong hệ thống nhân sự tính đến tháng 4/2026, thuộc các công ty Panasonic tại Nhật Bản sử dụng hệ thống chung. [1]
Khoảng 334.000 người nằm trong phạm vi ảnh hưởng: 75.000 nhân viên hiện tại, 178.000 cựu nhân viên, 55.000 người thân của nhân viên và 26.000 người thân của cựu nhân viên. Với nhân viên và cựu nhân viên, dữ liệu gồm mã nhân viên, địa chỉ, số điện thoại và email, không bao gồm họ tên. Tuy nhiên, dữ liệu của người thân được đăng ký làm liên hệ khẩn cấp có cả họ tên. [1]
Không có họ tên không đồng nghĩa dữ liệu đã được ẩn danh. Mã nhân viên và thông tin liên hệ có thể cho phép nhận diện cá nhân khi được đối chiếu với dữ liệu khác. Panasonic đã báo cáo sự việc với Ủy ban Bảo vệ Thông tin Cá nhân Nhật Bản (PPC) ngày 29/9/2026, trước khi công bố rộng rãi ngày 23/10. Công ty không công bố tên dịch vụ AI, ngày chính xác dữ liệu được tải lên hoặc mục đích người thực hiện sử dụng công cụ. Vì vậy, không thể kết luận động cơ hay đánh giá toàn bộ hệ thống kiểm soát đã triển khai. [1]
Khi quy định cấm không ngăn được dữ liệu rời khỏi doanh nghiệp
Nhiều doanh nghiệp bắt đầu quản trị AI bằng danh sách công cụ được phép, quy định không nhập thông tin nhạy cảm và đào tạo nhân viên. Những biện pháp này cần thiết, nhưng có khác biệt giữa việc một hành động bị cấm và việc hệ thống thực sự ngăn được hành động đó.
Nếu nhân viên vẫn có thể xuất tệp từ hệ thống HR, mở trang AI bên ngoài và tải tệp lên, mức độ tuân thủ vẫn phụ thuộc đáng kể vào quyết định cá nhân. Trong sự cố này, dịch vụ AI liên quan đã bị cấm, nhưng việc tải dữ liệu vẫn xảy ra. Điều đó không chứng minh Panasonic thiếu toàn bộ kiểm soát kỹ thuật, bởi thông tin công khai không mô tả đầy đủ những biện pháp đã có. [1]
Chính sách xác định điều được phép làm, còn cơ chế kỹ thuật hỗ trợ hạn chế, cảnh báo và truy vết thao tác ngoài phạm vi cho phép. Ví dụ gồm quyền xuất dữ liệu, kiểm soát tải tệp lên dịch vụ bên ngoài và giám sát việc truyền thông tin nhạy cảm. Nhóm biện pháp ngăn thất thoát dữ liệu này thường được gọi là Data Loss Prevention (DLP). DLP cũng không bảo đảm tuyệt đối: hiệu quả phụ thuộc vào dữ liệu có được nhận diện và chính sách có được cấu hình đúng hay không. Kiểm soát hữu ích phải đồng thời cho phép nhân viên hoàn thành công việc hợp pháp, thay vì chỉ thêm lệnh cấm khó thực hiện.
Rủi ro AI không chỉ tồn tại trong các dự án AI
Dữ liệu của Panasonic xuất phát từ dự án triển khai hệ thống thông tin nhân sự, không phải dự án nghiên cứu hoặc phát triển mô hình AI. Trong các dự án chuyển đổi số, nhóm triển khai thường cần chuyển đổi dữ liệu, kiểm thử, xác minh kết quả hoặc xử lý lỗi; các công cụ AI tạo sinh có thể thuận tiện cho một số công việc như phân tích cấu trúc tệp hoặc hỗ trợ công thức.
Đây chỉ là ví dụ về nhu cầu thường gặp, không phải kết luận về mục đích sử dụng AI của cá nhân liên quan, vì Panasonic chưa công bố động cơ. Vấn đề rộng hơn là dữ liệu từ HR, kế toán, CRM hoặc thương mại điện tử vẫn có thể được chuyển sang công cụ AI ngoài hệ thống, kể cả khi bản thân dự án không mang tên AI.
Phạm vi ảnh hưởng còn bao gồm cựu nhân viên và người thân làm liên hệ khẩn cấp. Trách nhiệm bảo vệ thông tin không kết thúc khi nhân viên nghỉ việc hoặc khi dữ liệu được thu thập cho nghiệp vụ hành chính đơn giản. Đối với PM và nhóm vận hành, kiểm soát dữ liệu cần là một phần của thiết kế dự án: dữ liệu nào được dùng để test, ai được xuất dữ liệu, công cụ nào được phép xử lý và có thể thay thế thông tin thật bằng dữ liệu giả lập hay không. [1]
Không dùng để huấn luyện AI không có nghĩa dữ liệu chưa từng được lưu giữ
Sau khi phát hiện sự việc, thành viên dự án đã xóa lịch sử trò chuyện trên dịch vụ AI và dữ liệu liên quan trên máy tính làm việc. Panasonic liên hệ nhà cung cấp AI để xác minh cách xử lý. Theo thông tin nhà cung cấp trả lời Panasonic, tính năng dùng dữ liệu tải lên để huấn luyện AI đã được tắt và dữ liệu sẽ không được dùng để tạo câu trả lời cho những người dùng khác. [1]
Tuy nhiên, dữ liệu đã xóa khỏi giao diện người dùng vẫn được phía nhà cung cấp giữ trong 30 ngày vì mục đích bảo mật và tuân thủ, với quyền truy cập bị hạn chế. Nhà cung cấp cho biết thời hạn lưu giữ dữ liệu liên quan kết thúc ngày 25/10/2026. Đây là thông tin được thông báo cho Panasonic trước ngày đó, không phải bằng chứng kiểm chứng độc lập rằng mọi bản sao đã được xóa hoàn toàn vào ngày 25/10. [1]
Cần phân biệt rõ ba trạng thái: không dùng để huấn luyện, đã xóa khỏi lịch sử người dùng và đã hết thời hạn lưu giữ trong hệ thống nhà cung cấp. Chúng không tự động đồng nghĩa. Cam kết không huấn luyện chỉ giải quyết một phần rủi ro; doanh nghiệp còn cần xét thời hạn lưu trữ, khu vực xử lý, quyền truy cập và điều khoản dành cho bên thứ ba. PPC Nhật Bản đã đưa ra lưu ý về sử dụng AI tạo sinh từ tháng 6/2023, trong đó nhấn mạnh mục đích xử lý thông tin cá nhân. Đây là hướng dẫn chung, không phải kết luận pháp lý về sự cố Panasonic. [3]
Doanh nghiệp nên kiểm soát AI như thế nào?
Không phải tổ chức nào cũng cần hệ thống giám sát đắt tiền để bắt đầu. Trước hết hãy kiểm kê công cụ AI đang được sử dụng và phân loại thành được phê duyệt, có điều kiện và không được phép. Cung cấp phương án thay thế phù hợp để nhân viên không phải tự tìm giải pháp ngoài quy trình kiểm soát.
Tiếp theo, phân loại dữ liệu công khai, nội bộ, bí mật kinh doanh và thông tin cá nhân. Những tác vụ kiểm thử hoặc phân tích có thể dùng dữ liệu giả lập hoặc dữ liệu được loại bỏ yếu tố nhận dạng phù hợp, nhằm giảm lượng dữ liệu thật phải chuyển đi. Song song, rà soát quyền truy cập và xuất dữ liệu của hệ thống HR, CRM hay kế toán: quyền xem không nhất thiết phải đi kèm quyền tải xuống toàn bộ hồ sơ.
Với dữ liệu nhạy cảm, doanh nghiệp có thể cân nhắc DLP, kiểm soát thiết bị và ứng dụng, nhật ký hoạt động và cảnh báo, đồng thời tuân thủ yêu cầu về quyền riêng tư và quản lý lao động. Ở cấp độ dự án, PM cần thống nhất cách dùng dữ liệu trong phát triển, kiểm thử và vận hành. Việc sử dụng AI bên ngoài cần được phê duyệt cùng đánh giá điều khoản xử lý dữ liệu; đơn vị cũng cần chuẩn bị cách truy vết dữ liệu bị chuyển đi, liên hệ nhà cung cấp và đánh giá nghĩa vụ thông báo. Những hành động theo rủi ro này phù hợp với định hướng trong AI Business Guidelines v1.2 của Nhật Bản. [4]
Với doanh nghiệp vừa và nhỏ, bộ quy tắc rõ ràng, tài khoản AI doanh nghiệp được phê duyệt, giới hạn dữ liệu và đầu mối chịu trách nhiệm có thể là điểm khởi đầu; sau đó mở rộng biện pháp kỹ thuật theo mức nhạy cảm và quy mô hoạt động.
Từ chính sách AI đến khả năng kiểm soát thực tế
Theo thông tin công bố ngày 23/10, Panasonic chưa ghi nhận dữ liệu liên quan bị công khai hoặc gây thiệt hại cụ thể do sử dụng trái phép. Công ty cho biết sẽ rà soát quy định quản lý dữ liệu, quản lý sử dụng AI và tăng cường đào tạo. Thông tin công khai chưa đủ xác định một cơ chế kỹ thuật cụ thể có thể ngăn hoàn toàn hành vi này hay không. [1]
Dẫu vậy, sự cố chỉ rõ giới hạn của quản trị dựa chủ yếu vào quy định: một dịch vụ nằm trong danh sách cấm không bảo đảm dữ liệu không bị đưa đến đó.
Khi AI trở thành công cụ trong các dự án và hoạt động văn phòng, ranh giới bảo vệ dữ liệu mở rộng đến những dịch vụ mà nhân viên có thể dùng để xử lý thông tin. Quyết định chiến lược không phải đơn giản chọn cấm hay cho phép AI, mà là xác định điều kiện sử dụng an toàn, có giám sát và kiểm chứng trong công việc hằng ngày.
Nguồn tham khảo
- [1]個人情報を社外の生成AIサービスにアップロードした事案について Panasonic Group · 2026-10-23
- [2]パナソニック、約33.4万人分の個人情報を利用禁止の生成AIにアップロード ITmedia NEWS · 2026-10-23
- [3]生成AIサービスの利用に関する注意喚起等について Personal Information Protection Commission (PPC) · 2023-06-02
- [4]AI事業者ガイドライン 第1.2版 Ministry of Economy, Trade and Industry (METI) · 2026-03-31