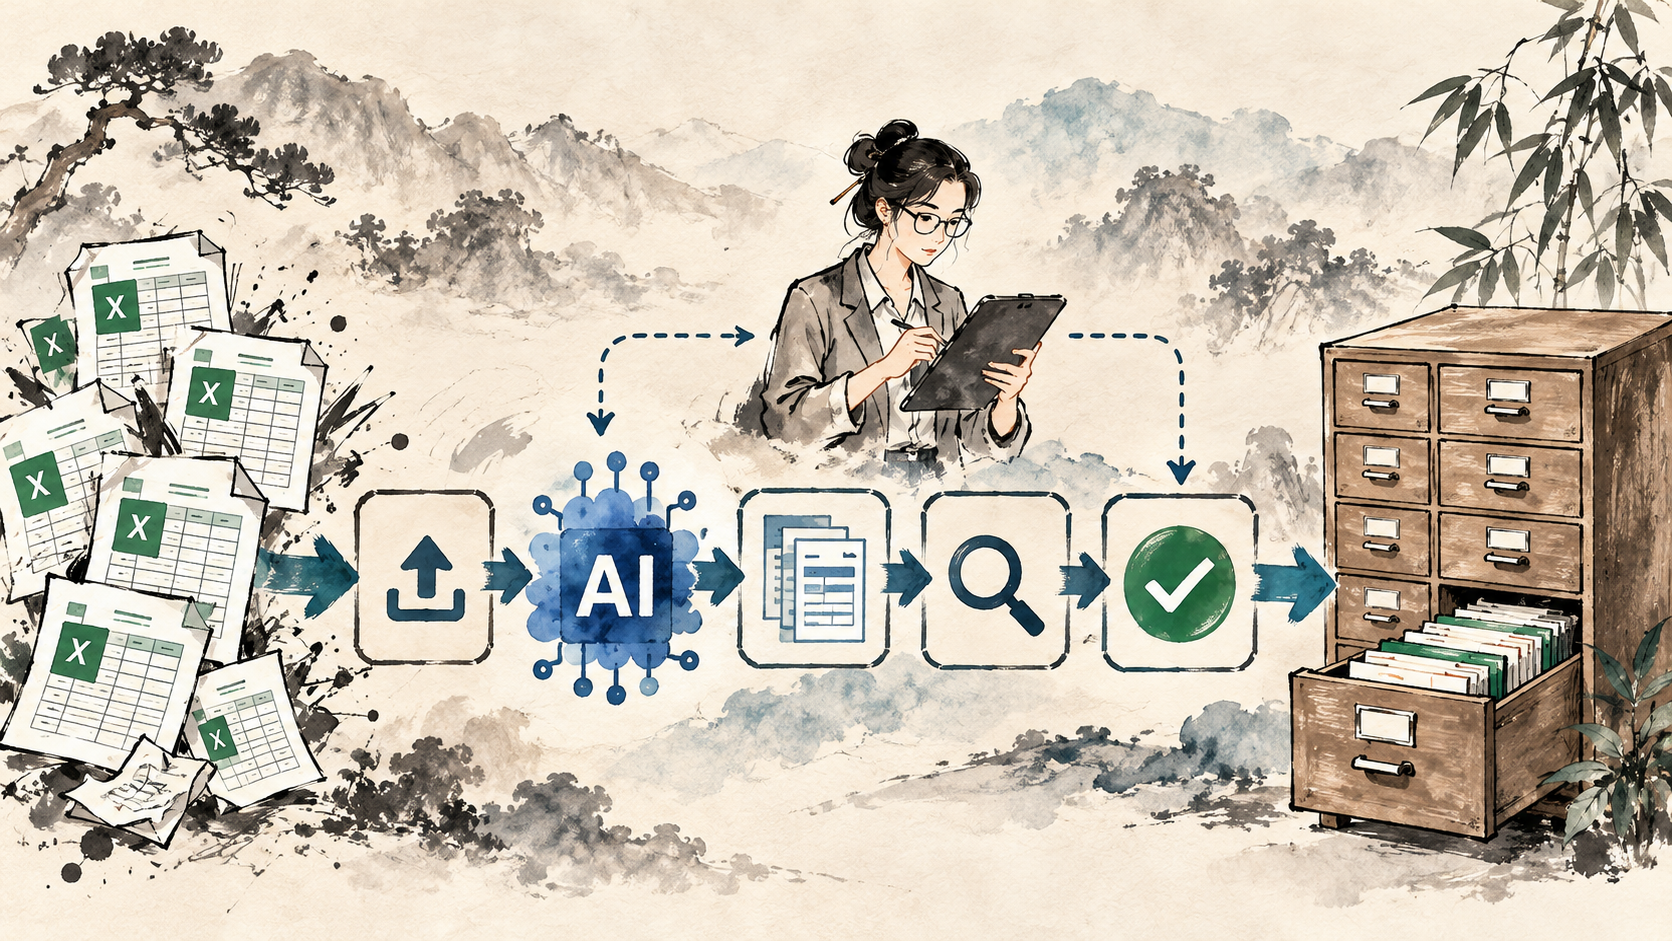
Một website đặt lịch, ứng dụng tích điểm hoặc tài khoản truy cập cloud có thể trông như một phần nhỏ của doanh nghiệp. Nhưng nếu một điểm trở thành cửa ngõ cho kẻ tấn công, hậu quả có thể lan tới hàng triệu bản ghi và nhiều dịch vụ khác. Những sự cố được công bố tại Nhật giữa tháng 10/2026 đang đặt ra một câu hỏi thực tế: doanh nghiệp đã hiểu hết các phụ thuộc công nghệ của mình chưa?
1. Nhiều sự cố, nhiều mức độ ảnh hưởng khác nhau
Ngày 19/10, H2O Retailing thông báo truy cập trái phép liên quan website đặt lịch và hệ thống quản lý khách hàng Hankyu Hanshin. Thông tin cá nhân của khoảng 1,26 triệu hồ sơ H2O ID bị lộ một phần; ba dịch vụ liên quan phải tạm ngừng. Thông báo ban đầu chưa xác nhận việc lộ mật khẩu [1].
Burger King Nhật Bản công bố ngày 15/10 rằng khoảng 11,18 triệu bản ghi hội viên ứng dụng chính thức bị lộ sau truy cập trái phép trong giai đoạn 2–7/10. Công ty cho biết không lưu số thẻ tín dụng và chưa xác nhận rò rỉ mật khẩu [2].
Nikkei công bố ngày 16/10 rằng môi trường cloud phục vụ phát triển bị truy cập bằng thông tin xác thực đánh cắp. Trong khoảng 1,83 triệu bản ghi bị ảnh hưởng, khoảng 150.000 chứa thông tin cá nhân; khoảng 1,68 triệu còn lại là các mã định danh không thể tự xác định một người [3]. Các con số này có cách đếm khác nhau nên không nên cộng thành tổng số nạn nhân.
2. Không bị xác nhận mất dữ liệu, doanh nghiệp vẫn có thể ngừng hoạt động
Second Retailing, nhà vận hành GEO và Second Street, đã tạm dừng nhiều dịch vụ trực tuyến, ứng dụng và chức năng giao dịch sau một sự cố truy cập trái phép. Trong thông tin cập nhật ngày 19/10, công ty chưa xác nhận việc dữ liệu cá nhân bị đưa ra ngoài; hoạt động dịch vụ vẫn bị gián đoạn để bảo đảm an toàn [4].
Một website ngừng nhận đơn đồng nghĩa với mất cơ hội bán hàng. Ứng dụng hội viên bị dừng gây gián đoạn chương trình tích điểm và trải nghiệm khách hàng. Ngay cả khi không xác nhận dữ liệu bị đánh cắp, chi phí điều tra, truyền thông và khôi phục vẫn là thiệt hại thực tế.
Vì vậy, an ninh mạng không chỉ là bảo vệ cơ sở dữ liệu. Nó còn là khả năng duy trì và phục hồi hoạt động kinh doanh.
3. Studio cho thấy rủi ro có thể lan qua nhà cung cấp SaaS
Ngày 16/10, nền tảng thiết kế website Studio cho biết một bên thứ ba đã khai thác lỗ hổng chức năng để truy cập môi trường cloud. Những loại dữ liệu có khả năng bị ảnh hưởng gồm tài khoản, nội dung CMS, biểu mẫu và thông tin xác thực cho các dịch vụ tích hợp như API key và token [5].
Đáng chú ý, một số thông tin đã được mã hóa nhưng khóa giải mã cũng có khả năng bị truy cập trong cùng vụ việc. Studio chưa xác nhận được dữ liệu cụ thể đã thực sự bị lấy đi, nhưng đang xử lý theo giả định thận trọng rằng có thể đã bị lấy.
Tác động không dừng ở nhà cung cấp: CrowdWorks ngày 19/10 cũng thông báo một số dịch vụ sử dụng Studio có nguy cơ bị ảnh hưởng, dù chưa xác nhận dữ liệu thực sự bị lấy đi [6]. Đây là lý do doanh nghiệp cần quản lý cả những kết nối và dữ liệu đã giao cho bên thứ ba.
4. AI có làm rủi ro tăng lên?
TrendAI ghi nhận 86 sự cố an ninh mạng được công bố tại Nhật trong tháng 9/2026, cao hơn khoảng 18% so với tháng trước [7]. Đây là thống kê các sự cố công khai theo phương pháp của đơn vị nghiên cứu, không phản ánh toàn bộ các cuộc tấn công.
Reuters ngày 19/10 mô tả một trường hợp ở nước ngoài trong đó AI agent được lợi dụng để tự động hóa nhiều bước tấn công website [8]. Đây là dấu hiệu đáng quan tâm về chi phí và khả năng mở rộng của hoạt động tấn công, nhưng không chứng minh AI đã được sử dụng trong các vụ H2O, Burger King, Nikkei hay Studio.
Không nên gom những vụ độc lập thành một chiến dịch chung hoặc suy đoán thủ phạm khi chưa có kết quả điều tra.
5. Năm việc nên ưu tiên
Không phải doanh nghiệp nào cũng cần bắt đầu từ một hệ thống bảo mật đắt tiền. Điều cần thiết trước tiên là hiểu dữ liệu nằm ở đâu, ai có quyền truy cập và hệ thống nào phụ thuộc vào hệ thống nào.
- Lập bản đồ dữ liệu, tài khoản và các kết nối với SaaS/API bên ngoài.
- Giới hạn quyền quản trị, áp dụng xác thực đa yếu tố và xóa các tài khoản không còn sử dụng.
- Bảo vệ và xoay vòng API key, token, khóa mã hóa; chuẩn bị phương án thu hồi khẩn cấp.
- Đánh giá thông báo sự cố, trách nhiệm dữ liệu và khả năng ngắt kết nối của nhà cung cấp.
- Diễn tập tình huống dừng dịch vụ: ưu tiên phục hồi, liên lạc khách hàng và phương án vận hành thay thế.
6. Bảo mật là bài toán của toàn doanh nghiệp
Chuyển đổi số giúp công ty nhanh hơn vì các dịch vụ được liên kết. Cũng chính những liên kết ấy có thể khiến một sự cố lan rộng hơn dự kiến.
Điều đáng hỏi không chỉ là có thể ngăn mọi cuộc tấn công hay không. Quan trọng hơn là phát hiện sớm, giới hạn ảnh hưởng, hiểu phụ thuộc và khôi phục nhanh đến mức nào. Trách nhiệm này cần được chia sẻ giữa IT, vận hành và lãnh đạo doanh nghiệp.
Nguồn tham khảo
- [1]H2O Retailing: Third-party unauthorized access and personal information leak H2O Retailing · 2026-10-19
- [2]Burger King Japan: Official app member data incident Burger King Japan / TV Asahi · 2026-10-15
- [3]Nikkei: unauthorized cloud access and approximately 1.83 million records INTERNET Watch · 2026-10-16
- [4]Second Retailing: unauthorized system access and service interruptions Second Retailing · 2026-10-19
- [5]Studio: unauthorized cloud access and possible customer data exposure Studio · 2026-10-16
- [6]CrowdWorks: potential impact from Studio incident CrowdWorks · 2026-10-19
- [7]TrendAI research: Japan's cybersecurity incidents in September 2026 TrendAI / Trend Micro · 2026-10-12
- [8]How one hacker used AI agents to break into scores of sites Reuters · 2026-10-19